Une adresse e-mail donnée trop vite, un mot de passe réutilisé ou une application autorisée à accéder à toute votre vie numérique peuvent suffire à fragiliser vos comptes. Sur le terrain, la difficulté vient rarement d’un manque de bonne volonté, mais plutôt de décisions prises dans l’urgence, au moment d’un achat, d’une inscription ou d’une demande de service. Pour protéger ses données personnelles en ligne, il faut donc agir avant de transmettre une information et créer des réflexes qui rendent les échanges plus simples et plus sûrs.
Cette logique concerne aussi les échanges commerciaux du quotidien, lorsqu’un client doit communiquer son adresse, son téléphone ou ses préférences pour recevoir une offre. Une demande claire, une collecte limitée et un cadre rassurant évitent les hésitations inutiles. Pour approfondir la confiance dans les interactions en face à face, découvrez comment fidéliser un client dans un magasin. La relation client et la sécurité numérique répondent ainsi à un même besoin concret, celui de se sentir compris et protégé avant de s’engager.
Commencer par savoir quelles données circulent
La première étape ne consiste pas à modifier vingt réglages, mais à repérer les informations réellement exposées. Une adresse e-mail sert souvent d’identifiant de connexion. Un numéro de téléphone peut permettre une récupération de compte ou alimenter des campagnes de démarchage. Une adresse postale, une date de naissance ou une photographie de pièce d’identité présentent encore un niveau de sensibilité supérieur.
Pour établir un état des lieux rapide, ouvrez les comptes utilisés chaque semaine et notez trois éléments : les données enregistrées, les appareils connectés et les services qui y ont accès. Cette vérification prend généralement moins de quinze minutes pour une messagerie, un compte bancaire et un compte de commerce en ligne. Elle permet souvent de repérer un ancien numéro de téléphone, une adresse obsolète ou une session restée ouverte sur un appareil qui n’est plus utilisé.
Classer les informations selon leur sensibilité
Toutes les données ne méritent pas le même niveau de protection. Une adresse e-mail secondaire peut être utilisée pour une newsletter, tandis qu’un compte principal associé à la banque ou à l’administration doit bénéficier d’une protection renforcée. Cette distinction aide à choisir une adresse dédiée aux achats et aux inscriptions, sans multiplier les comptes de manière désordonnée.
Avant de remplir un formulaire, posez-vous une question simple : cette information est-elle indispensable pour obtenir le service demandé ? Si une date de naissance complète n’est pas nécessaire, le jour et le mois ne devraient pas être communiqués par automatisme. La minimisation des données réduit la quantité d’informations disponible en cas d’erreur, de fuite ou d’accès non autorisé.
Installer les protections qui bloquent les accès les plus fréquents
La plupart des compromissions commencent par un mot de passe deviné, réutilisé ou récupéré à la suite d’une fuite. Un mot de passe unique pour chaque service reste donc la règle la plus rentable. Un gestionnaire de mots de passe peut générer des combinaisons longues et les mémoriser à votre place. Il ne reste alors qu’un seul mot de passe maître à protéger soigneusement.
Commencez par sécuriser les comptes qui donnent accès aux autres : la messagerie principale, le gestionnaire de mots de passe et le compte associé au téléphone. Ces trois accès servent souvent à réinitialiser d’autres identifiants. Remplacez en priorité les mots de passe réutilisés, courts ou construits à partir d’un prénom, d’une date ou d’un nom d’animal.
Activer la double authentification avec méthode
La double authentification ajoute une seconde preuve après le mot de passe. Selon le service, elle peut prendre la forme d’une application d’authentification, d’une clé de sécurité ou d’un code reçu par SMS. Une application ou une clé offre généralement une meilleure résistance au détournement du numéro de téléphone, mais l’essentiel est déjà d’activer une seconde étape sur les comptes sensibles.
Conservez les codes de récupération dans un emplacement sûr, distinct du téléphone utilisé au quotidien. Sans ces codes, la perte ou le changement d’appareil peut compliquer la récupération du compte. Cette précaution prend quelques minutes et évite de transformer un simple changement de téléphone en longue procédure.
Vérifier une demande avant de transmettre une information
Les fraudeurs exploitent surtout le contexte et la précipitation. Un message peut reprendre le nom d’une marque connue, afficher un logo crédible et demander une confirmation urgente. La bonne méthode consiste à ne pas utiliser le lien reçu. Ouvrez directement l’application ou saisissez vous-même l’adresse du service dans le navigateur, puis vérifiez si la même demande apparaît dans votre espace personnel.
Examinez également l’adresse réelle de l’expéditeur, le domaine du site et la nature de l’information demandée. Une banque, un transporteur ou un commerçant peut avoir besoin de certaines données pour exécuter une commande, mais une demande de mot de passe, de code d’authentification ou de copie complète d’une pièce d’identité doit être traitée avec une prudence particulière. En cas de doute, contactez l’organisation par un numéro ou une adresse trouvés sur son site officiel, jamais avec les coordonnées du message.
Appliquer la règle des trois vérifications
Avant de répondre à une demande inattendue, vérifiez son origine, son objectif et son urgence réelle. L’origine permet de confirmer l’interlocuteur. L’objectif permet de comprendre pourquoi la donnée est nécessaire. L’urgence réelle permet de repérer la pression artificielle, souvent utilisée pour empêcher une vérification.
Cette méthode est utile dans les échanges avec un service client comme dans une démarche administrative. Elle ne complique pas la relation : au contraire, elle permet de transmettre la bonne information au bon interlocuteur, sans multiplier les allers-retours ni corriger une erreur après coup.
Réduire les données visibles sur les appareils
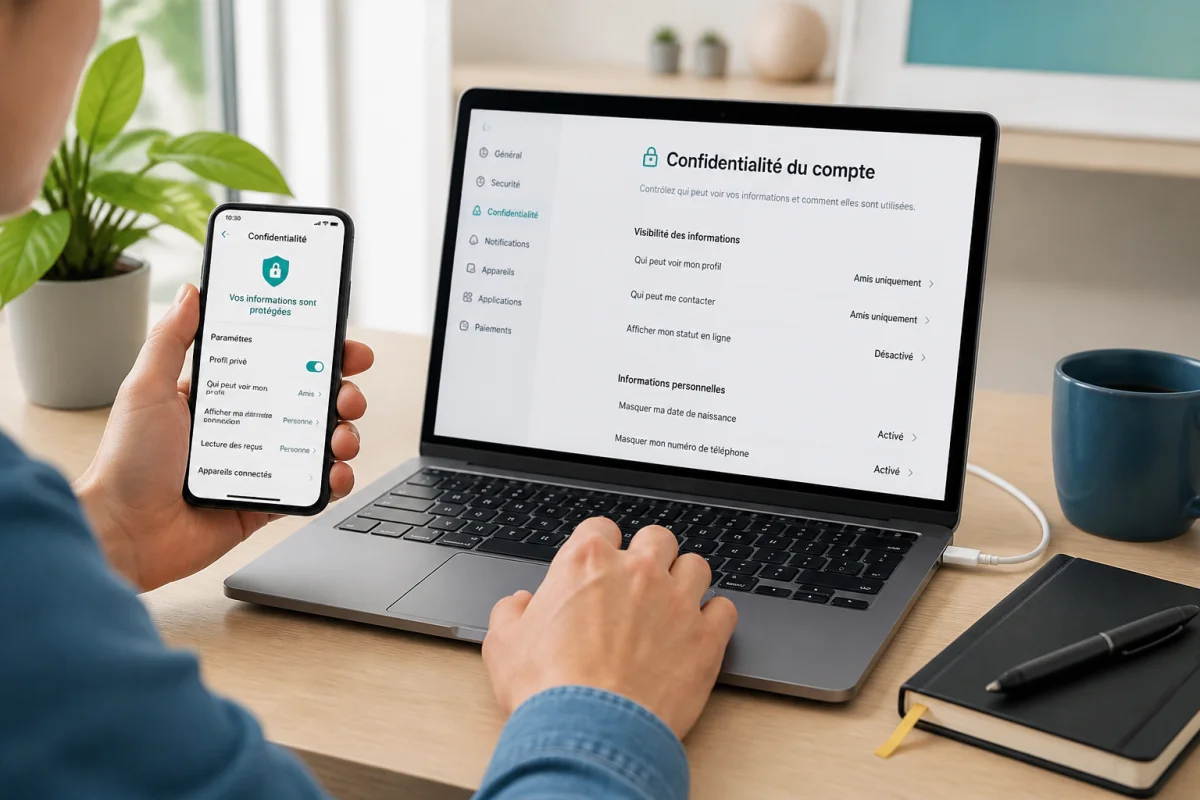
Les smartphones et les navigateurs enregistrent beaucoup plus que les identifiants. Ils conservent parfois la localisation, les recherches, les contacts, les photos, les achats et l’historique de navigation. Pour reprendre le contrôle, ouvrez les autorisations de chaque application et désactivez celles qui ne correspondent pas à son usage. Une application de météo peut demander la localisation pendant son utilisation, mais l’accès permanent n’est pas toujours nécessaire.
Faites la même vérification pour le microphone, l’appareil photo, les contacts et les fichiers. Les systèmes mobiles permettent généralement de choisir entre un accès permanent, un accès limité ou un refus. Privilégiez l’autorisation ponctuelle lorsqu’elle est proposée. Cette décision ne demande aucune compétence technique et peut être révisée à tout moment.
Nettoyer les comptes et les sessions ouvertes
Supprimez les applications que vous n’utilisez plus, déconnectez les anciens appareils et retirez les services tiers liés à vos comptes. Dans les paramètres de sécurité, recherchez les rubriques nommées « appareils connectés », « applications autorisées » ou « sessions actives ». Une session inconnue doit être fermée immédiatement, puis le mot de passe doit être changé.
Les cookies et l’historique ne constituent pas à eux seuls une protection complète, mais leur gestion améliore la confidentialité sur un appareil partagé. Utilisez une fenêtre privée lorsque vous consultez un compte sur un ordinateur qui ne vous appartient pas, et déconnectez-vous avant de fermer le navigateur. Sur un appareil personnel, privilégiez un code de verrouillage robuste et les mises à jour automatiques.
Adopter une routine de sécurité qui tient dans le temps
Une bonne protection ne repose pas sur une vérification annuelle oubliée dès le lendemain. Une routine courte est plus efficace. Chaque mois, contrôlez les appareils connectés à votre messagerie principale, examinez les autorisations nouvelles et supprimez les comptes inutilisés. À chaque changement de téléphone, de banque ou d’adresse e-mail, mettez à jour les informations de récupération.
Après un achat en ligne, conservez uniquement les données utiles au suivi de la commande. Si le site propose d’enregistrer une carte bancaire, choisissez cette option seulement si le service inspire confiance et si elle répond à un besoin réel. Le paiement ponctuel, un portefeuille numérique ou une carte virtuelle peuvent limiter l’exposition du numéro principal selon les solutions proposées par votre établissement financier.
Que faire après une fuite ou un doute
Si un service vous informe d’une fuite, ne vous contentez pas de supprimer le message. Changez le mot de passe concerné, puis tous ceux qui lui ressemblent. Activez la double authentification, vérifiez les règles de transfert de votre messagerie et consultez les opérations récentes sur les comptes sensibles. Une surveillance accrue des messages et des mouvements inhabituels pendant les semaines suivantes permet de réagir rapidement.
Si vous avez communiqué un code d’authentification ou validé une opération par erreur, contactez immédiatement l’organisme concerné depuis son canal officiel. Plus le signalement est rapide, plus les mesures de blocage peuvent être mises en place tôt. Gardez une trace des dates, des messages reçus et des actions effectuées : ces éléments facilitent les échanges avec le support.
Créer un climat de confiance dans les échanges en ligne
La sécurité ne dépend pas uniquement des outils. Elle dépend aussi de la manière dont une organisation demande une information. Un formulaire qui explique pourquoi un numéro est nécessaire, qui distingue les champs obligatoires des champs facultatifs et qui présente clairement la politique de confidentialité réduit les abandons et les erreurs.
Pour un client, cette transparence est concrète. Il sait ce qui sera utilisé pour traiter sa commande, recevoir un suivi ou bénéficier d’un service, et il peut décider en connaissance de cause. Dans une boutique qui prolonge ses échanges en ligne, ce cadre cohérent renforce naturellement la qualité de la relation : les données ne sont pas demandées avant la confiance, elles sont recueillies au moment où leur utilité est compréhensible.
Cette approche bénéficie aux deux parties. Le client transmet des informations plus exactes parce qu’il comprend leur usage, tandis que l’entreprise limite les données qu’elle doit stocker et protéger. La sécurité devient alors une composante visible du service, au même titre que la disponibilité, la clarté des conseils et la simplicité du parcours.
Les erreurs qui fragilisent le plus souvent la confidentialité
Réutiliser le même mot de passe, laisser une session ouverte sur un ordinateur partagé et cliquer rapidement sur un lien reçu par SMS sont des habitudes fréquentes. S’y ajoutent la publication d’informations personnelles sur les réseaux sociaux et l’acceptation systématique de toutes les autorisations affichées par une application. Ces comportements ne signifient pas que l’utilisateur est négligent : ils montrent surtout que les interfaces favorisent parfois la rapidité au détriment de la vérification.
Pour corriger ces habitudes, remplacez une décision vague par une règle précise. Ne validez jamais une demande sensible depuis un lien reçu. Utilisez une adresse dédiée pour les inscriptions commerciales. Vérifiez les sessions de la messagerie une fois par mois. Refusez une autorisation qui n’est pas nécessaire et réévaluez-la lorsque l’application change d’usage. Les règles simples sont plus faciles à appliquer lorsqu’elles sont associées à un moment précis.
Faire de la sécurité une habitude simple
Protéger ses données personnelles en ligne ne demande pas de disparaître du numérique ni de tout refuser. Il s’agit de donner moins d’informations inutiles, de renforcer les comptes qui contrôlent les autres et de vérifier les demandes avant d’agir. En commençant par la messagerie principale, les mots de passe réutilisés et les autorisations mobiles, chacun peut obtenir un résultat visible en une seule session.
Le réflexe le plus utile reste celui-ci : avant de transmettre une donnée, comprendre qui la demande, pourquoi elle est nécessaire et comment elle sera utilisée. Cette exigence améliore à la fois la confidentialité et la qualité des échanges. Elle crée un cadre dans lequel la sécurité devient une preuve de sérieux, pour les particuliers comme pour les professionnels qui souhaitent construire une relation durable.